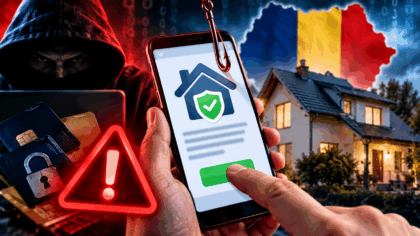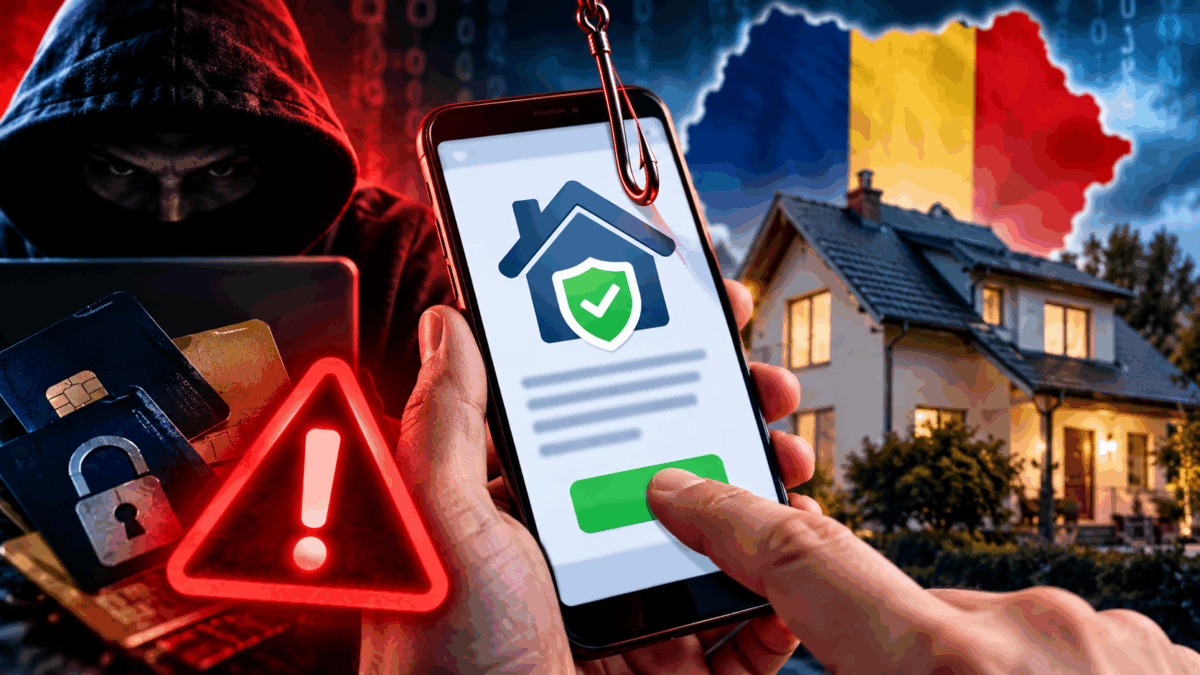
O noua tentativa de frauda ii vizeaza pe proprietarii de locuinte din Romania. Escrocii se folosesc de numele Pool-ului de Asigurare Impotriva Dezastrelor Naturale (PAID) si trimit mesaje false referitoare la polita obligatorie PAD, incercand sa obtina date personale si bancare.
Mesajele sunt construite astfel incat sa para oficiale si ii indeamna pe destinatari sa acceseze un link pentru a verifica situatia asigurarii obligatorii a locuintei. In realitate, linkurile pot conduce catre pagini frauduloase create pentru colectarea informatiilor confidentiale.
Mesajele false despre polita PAD
Potrivit avertismentului transmis de PAID, atacatorii folosesc in mod fraudulos numele institutiei pentru a castiga increderea proprietarilor. Destinatarului i se poate cere sa verifice sau sa actualizeze anumite informatii legate de polita PAD.
Odata accesat linkul din mesaj, utilizatorul poate ajunge pe o pagina care imita un serviciu legitim si unde ii sunt solicitate informatii personale sau financiare.
PAID precizeaza ca sistemele sale informatice nu au fost compromise si ca nu exista indicii privind o scurgere de date. Este vorba despre o tentativa de phishing in care atacatorii incearca sa convinga victimele sa furnizeze singure informatiile confidentiale.
Cum trebuie verificata polita obligatorie a locuintei
Proprietarii care doresc sa afle daca polita PAD este valabila trebuie sa foloseasca numai canalele oficiale sau sa contacteze direct compania de asigurari prin care a fost incheiata polita.
Un mesaj primit pe telefon sau prin e-mail nu trebuie considerat automat legitim doar pentru ca foloseste numele sau identitatea vizuala a unei institutii cunoscute.
Ce sa nu faci daca primesti un asemenea mesaj
Persoanele care primesc mesaje suspecte sunt sfatuite sa nu actioneze in graba. Cateva reguli pot preveni furtul datelor sau al banilor:
- nu accesa linkurile suspecte primite prin SMS, e-mail sau aplicatii de mesagerie;
- nu introduce CNP-ul sau alte informatii personale pe pagini deschise din astfel de mesaje;
- nu furniza datele cardului bancar;
- nu comunica parole, PIN-uri sau codurile de verificare primite prin SMS;
- verifica adresa site-ului inainte de introducerea oricaror informatii;
- verifica situatia politei prin canalele oficiale sau direct la asigurator;
- sterge mesajele suspecte si evita sa le distribui altor persoane.
Ai introdus deja datele cardului? Actioneaza imediat
Daca o persoana a accesat linkul si a furnizat deja informatii bancare, este important sa contacteze imediat banca emitenta a cardului. In functie de situatie, banca poate recomanda blocarea cardului si verificarea tranzactiilor recente.
In cazul in care au fost comunicate parole sau date de autentificare, acestea trebuie schimbate cat mai repede. Este recomandata si activarea autentificarii in mai multi pasi acolo unde serviciul permite acest lucru.
Escrocii mizeaza pe graba si teama
Astfel de fraude folosesc frecvent mesaje care creeaza impresia unei urgente: polita ar avea o problema, ar trebui verificata imediat sau ar fi necesara actualizarea unor informatii. Scopul este ca destinatarul sa reactioneze rapid, fara sa mai verifice daca mesajul este autentic.
Regula cea mai sigura este simpla: nu introduce date personale sau bancare dupa ce ai ajuns pe o pagina printr-un link primit intr-un mesaj neasteptat. Deschide separat pagina oficiala a institutiei sau contacteaza compania folosind datele de contact publicate prin canalele sale oficiale.
Numarul persoanelor vizate de actuala tentativa de frauda nu a fost comunicat.
Alte Stiri